分布式與反射式拒絕服務(wù)攻擊 計(jì)算機(jī)網(wǎng)絡(luò)系統(tǒng)工程服務(wù)的嚴(yán)峻挑戰(zhàn)
在當(dāng)今高度互聯(lián)的數(shù)字時(shí)代,計(jì)算機(jī)網(wǎng)絡(luò)已成為社會(huì)經(jīng)濟(jì)運(yùn)行的基石。隨著網(wǎng)絡(luò)技術(shù)的飛速發(fā)展,其面臨的安全威脅也日益復(fù)雜和嚴(yán)峻。其中,拒絕服務(wù)攻擊(Denial of Service,簡(jiǎn)稱DoS)及其高級(jí)演化形態(tài)——分布式拒絕服務(wù)攻擊(DDoS)與反射式拒絕服務(wù)攻擊,構(gòu)成了對(duì)網(wǎng)絡(luò)可用性的核心威脅,對(duì)現(xiàn)代計(jì)算機(jī)網(wǎng)絡(luò)系統(tǒng)工程服務(wù)提出了前所未有的挑戰(zhàn)。
一、拒絕服務(wù)攻擊(DoS)的本質(zhì)與危害
拒絕服務(wù)攻擊的核心目標(biāo)并非竊取數(shù)據(jù)或破壞系統(tǒng)完整性,而是通過耗盡目標(biāo)系統(tǒng)(如服務(wù)器、網(wǎng)絡(luò)帶寬、應(yīng)用程序)的關(guān)鍵資源,使其無法為合法用戶提供正常服務(wù)。這是一種旨在破壞服務(wù)“可用性”的攻擊。常見的攻擊手段包括洪水攻擊(如SYN洪水、UDP洪水)、應(yīng)用層攻擊(如HTTP洪水)等。對(duì)于任何依賴在線服務(wù)的企業(yè)、政府機(jī)構(gòu)或關(guān)鍵基礎(chǔ)設(shè)施而言,即使是短暫的DoS攻擊也可能導(dǎo)致重大的經(jīng)濟(jì)損失、聲譽(yù)損害甚至社會(huì)秩序混亂。
二、攻擊的演進(jìn):分布式與反射式
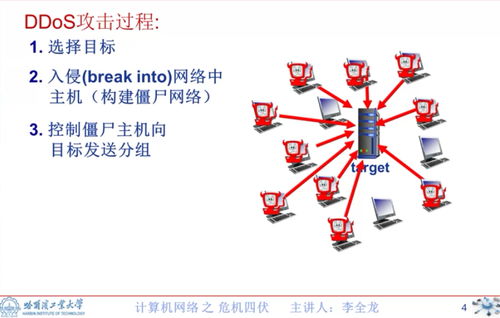
- 分布式拒絕服務(wù)攻擊(DDoS):這是傳統(tǒng)DoS攻擊的“規(guī)模化”升級(jí)。攻擊者不再依賴單一攻擊源,而是通過事先控制的龐大“僵尸網(wǎng)絡(luò)”(Botnet),協(xié)調(diào)成千上萬臺(tái)被感染的設(shè)備(如物聯(lián)網(wǎng)設(shè)備、個(gè)人電腦)同時(shí)向目標(biāo)發(fā)動(dòng)攻擊。這種分布式特性使得攻擊流量巨大,來源分散,極大地增加了防御和溯源的難度。DDoS攻擊已經(jīng)成為網(wǎng)絡(luò)黑產(chǎn)中的常見武器,可用于敲詐勒索、商業(yè)競(jìng)爭(zhēng)或網(wǎng)絡(luò)戰(zhàn)。
- 反射式拒絕服務(wù)攻擊:這是一種更為狡猾和高效的攻擊技術(shù)。攻擊者并不直接向目標(biāo)發(fā)送攻擊流量,而是利用互聯(lián)網(wǎng)上某些開放服務(wù)(如DNS、NTP、SNMP、SSDP等)的協(xié)議設(shè)計(jì)缺陷。攻擊者將請(qǐng)求包的源IP地址偽造成受害者的IP地址,然后向大量開放的第三方服務(wù)器發(fā)送請(qǐng)求。這些服務(wù)器在收到請(qǐng)求后,會(huì)將大得多的響應(yīng)數(shù)據(jù)包“反射”回被偽造的源地址,即受害者。通過這種方式,攻擊者能用極小的帶寬代價(jià),誘使大量無辜的第三方服務(wù)器共同對(duì)目標(biāo)形成海量攻擊流量,實(shí)現(xiàn)“四兩撥千斤”的效果。
三、對(duì)計(jì)算機(jī)網(wǎng)絡(luò)系統(tǒng)工程服務(wù)的挑戰(zhàn)
面對(duì)日益復(fù)雜的DoS/DDoS及反射式攻擊,傳統(tǒng)的網(wǎng)絡(luò)邊界防御策略已顯不足。現(xiàn)代計(jì)算機(jī)網(wǎng)絡(luò)系統(tǒng)工程服務(wù)必須構(gòu)建多層次、智能化的縱深防御體系:
- 基礎(chǔ)設(shè)施加固:在系統(tǒng)設(shè)計(jì)與部署階段,就需考慮冗余架構(gòu)、彈性帶寬和負(fù)載均衡,提升基礎(chǔ)承載能力。
- 實(shí)時(shí)監(jiān)測(cè)與清洗:部署專業(yè)的DDoS防護(hù)系統(tǒng),能夠在網(wǎng)絡(luò)入口或云端對(duì)流量進(jìn)行實(shí)時(shí)監(jiān)測(cè)。通過行為分析、流量指紋識(shí)別等技術(shù),在攻擊流量到達(dá)核心業(yè)務(wù)服務(wù)器之前,將其牽引至“清洗中心”進(jìn)行過濾,只將合法流量回注到目標(biāo)網(wǎng)絡(luò)。這對(duì)于抵御大規(guī)模流量型攻擊至關(guān)重要。
- 協(xié)議與配置管理:針對(duì)反射式攻擊,系統(tǒng)工程服務(wù)需協(xié)助客戶關(guān)閉不必要的網(wǎng)絡(luò)服務(wù),或?qū)﹃P(guān)鍵服務(wù)(如DNS遞歸解析)進(jìn)行安全配置和訪問控制,減少被利用成為“反射放大器”的風(fēng)險(xiǎn)。
- 應(yīng)急響應(yīng)與溯源:建立完善的應(yīng)急響應(yīng)預(yù)案,在攻擊發(fā)生時(shí)能快速啟動(dòng)緩解措施。利用流量分析和威脅情報(bào),盡可能對(duì)攻擊源進(jìn)行追蹤和分析,為法律追責(zé)提供支持。
- 云原生與協(xié)同防御:越來越多的高防服務(wù)與云平臺(tái)結(jié)合,利用云的分布式資源和彈性優(yōu)勢(shì),提供按需啟用、全球調(diào)度的防護(hù)能力。系統(tǒng)工程服務(wù)需要整合這些云安全資源,形成本地與云端協(xié)同的防御方案。
四、
拒絕服務(wù)攻擊,尤其是其分布式與反射式變種,是網(wǎng)絡(luò)空間持續(xù)存在的“頑疾”。它考驗(yàn)的不僅是單一的技術(shù)或產(chǎn)品,更是整個(gè)計(jì)算機(jī)網(wǎng)絡(luò)系統(tǒng)工程服務(wù)的綜合能力——從前瞻性的設(shè)計(jì)、持續(xù)的風(fēng)險(xiǎn)評(píng)估到動(dòng)態(tài)的運(yùn)營(yíng)防御。對(duì)于組織而言,將DDoS防護(hù)視為一項(xiàng)持續(xù)性的系統(tǒng)工程,而非事后的補(bǔ)救措施,是保障其網(wǎng)絡(luò)業(yè)務(wù)在數(shù)字化浪潮中穩(wěn)健前行的關(guān)鍵所在。未來的防御體系必將更加依賴人工智能、大數(shù)據(jù)分析等先進(jìn)技術(shù),實(shí)現(xiàn)更精準(zhǔn)的威脅預(yù)測(cè)和自動(dòng)化響應(yīng),以應(yīng)對(duì)不斷演進(jìn)的攻擊手段。
如若轉(zhuǎn)載,請(qǐng)注明出處:http://www.spacesolutions.cn/product/9.html
更新時(shí)間:2026-11-13 00:21:39